

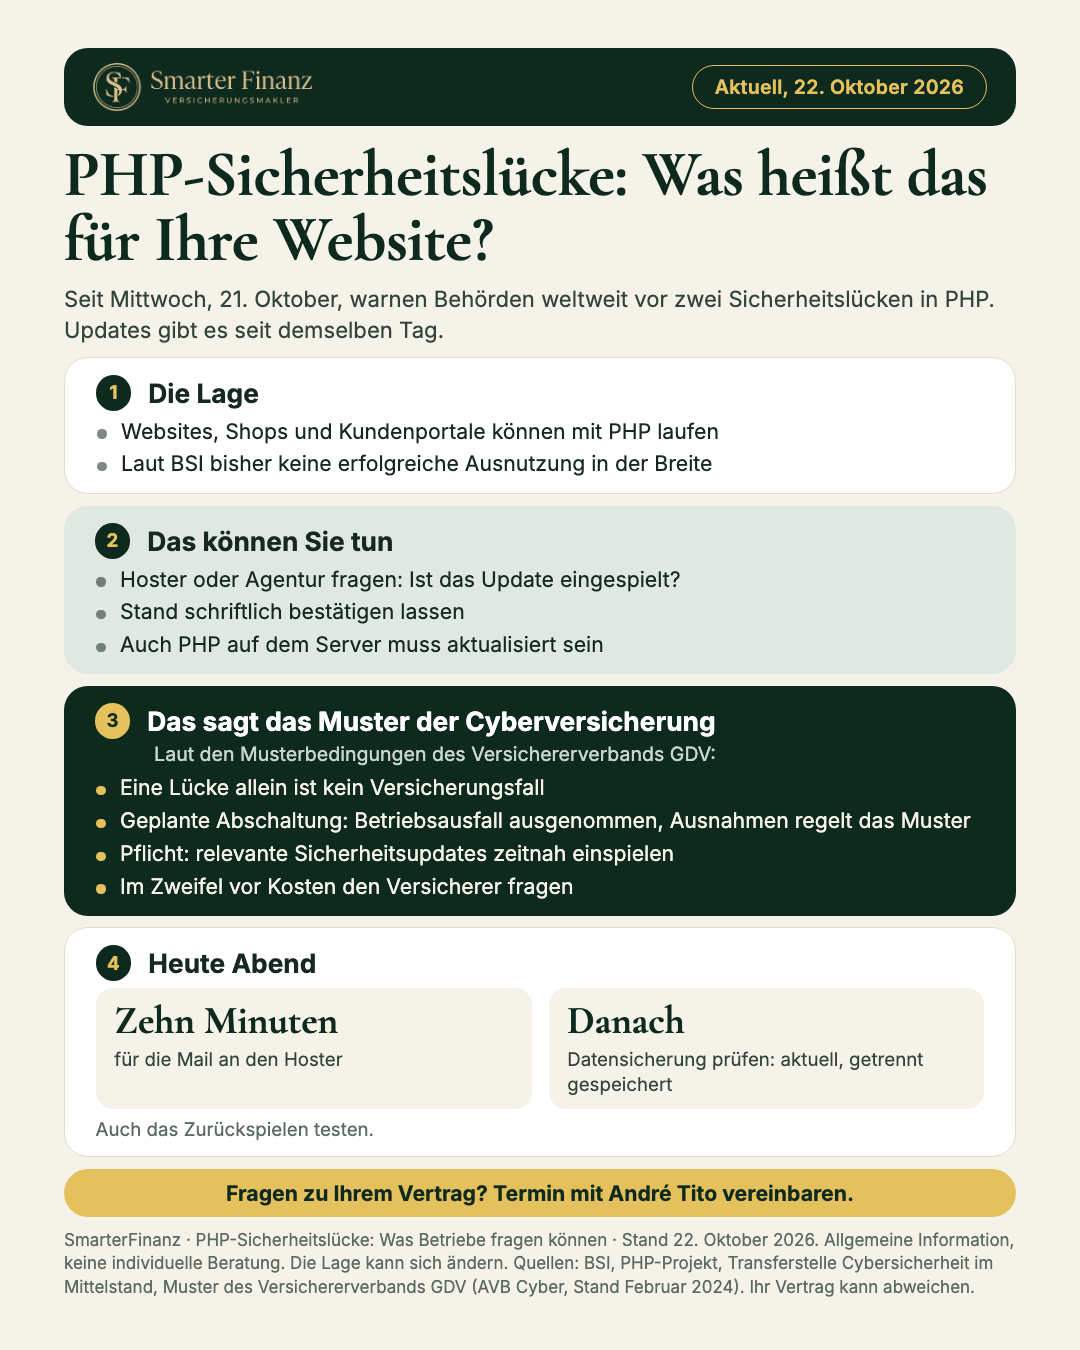
Seit Mittwoch, 21. Oktober 2026, warnen Behörden weltweit vor zwei Sicherheitslücken in PHP, einer Programmiersprache, auf der Websites laufen, und die Entwickler haben noch am selben Tag Updates veröffentlicht.
Hier steht, was Sie Ihrem Hoster (der Firma, bei der Ihre Website liegt) schreiben können und was die Cyberversicherung dazu sagt.
Was bekannt ist
Auch Websites, Webshops und Kundenportale können mit PHP laufen, zum Beispiel mit WordPress, ohne dass der Betrieb es weiß. Laut dpa meldet das Sicherheitsunternehmen Cloudflare weltweit Millionen automatisierter Angriffsversuche. Dem BSI ist nach eigener Angabe bisher keine erfolgreiche Ausnutzung der Lücken in der Breite bekannt (Stand 22. Oktober 2026).
Einrichtungen haben ihre Websites vorsorglich vom Netz genommen, einige sind wieder erreichbar. Weder Panik noch Entwarnung, aber ein Grund zum Nachfragen.
Was Sie Ihren Hoster fragen können
Fragen Sie Ihren Hoster oder Ihre Agentur, ob das PHP-Sicherheitsupdate eingespielt ist, und lassen Sie sich den Stand schriftlich bestätigen.
Ein Update der Website-Software oder der Zusatzmodule allein genügt nicht, auch PHP auf dem Server muss aktualisiert sein.
Was die Cyberversicherung dazu sagt
Versicherungsfall ist laut den Musterbedingungen des Versichererverbands GDV der erstmals nachprüfbar festgestellte Schaden, wenn Angriff oder Schadsoftware Daten oder Systeme lahmlegen, verändern oder ausspähen; eine Lücke allein nicht.
Zu den Pflichten vor einem Schaden gehört laut Muster, relevante Sicherheitsupdates zeitnah einzuspielen und Systeme mit bekannten Sicherheitslücken nicht ohne zusätzliche Absicherung zu betreiben.
Der Betriebsausfall während einer geplanten Abschaltung ist im Muster ausgenommen, es sei denn, die Abschaltung gehört zu Maßnahmen gegen einen unmittelbar bevorstehenden Schaden. Ob eine Warnung vor einer Lücke als unmittelbar bevorstehender Schaden zählt, sagt das Muster nicht; fragen Sie im Zweifel vor Kosten bei Ihrem Versicherer nach.
Ihr Vertrag kann abweichen. Die erste Stunde nach einem Vorfall beschreibt der Artikel zum Cyberangriff.
Zurück in den Betrieb
Heute Abend, zehn Minuten: Schreiben Sie Ihrem Hoster oder Ihrer Agentur eine kurze Mail: „Läuft unsere Website mit PHP? Ist das Sicherheitsupdate vom 21. Oktober eingespielt? Bitte bestätigen Sie uns den Stand schriftlich.“ Prüfen Sie, ob eine aktuelle, getrennt gespeicherte Datensicherung vorhanden ist und sich zurückspielen lässt.
Ein Versicherungsschein ist kein Wecker: Er klingelt nicht, wenn ein Update fällig ist.
Gut zu wissen
- Allgemeine Informationen, Stand 22. Oktober 2026, keine individuelle Beratung. Die Lage kann sich schnell ändern. Grundlage sind die Hinweise von BSI, PHP-Projekt und Transferstelle Cybersicherheit im Mittelstand und die unverbindlichen Musterbedingungen des GDV (AVB Cyber, Stand Februar 2024).
Wenn Sie wissen möchten, wie Ihr Betrieb bei Cyberrisiken aufgestellt ist, vereinbaren Sie einen Termin mit André Tito, unverbindlich. Wie wir als Versicherungsmakler vergütet werden, steht in der Erstinformation.
Unverbindlich anfragen- PHP-Projekt, Security advisory „Critical remote code execution vulnerabilities, update now“ (21.10.2026) und Ankündigung „Upcoming Critical PHP Security Release“ (20.10.2026), https://www.php.net/ und https://www.php.net/archive/2026.php. Abruf: 22.10.2026, 18:50 und 18:51 Uhr.
- BSI, Pressemitteilung „PHP: BSI warnt vor kritischen Schwachstellen“ (21.10.2026), https://www.bsi.bund.de/DE/Service-Navi/Presse/Pressemitteilungen/Presse2026/261021_PHP-kritische-Schwachstelle.html. Abruf: 22.10.2026, 18:54 Uhr.
- BSI, IT-Sicherheitshinweis „PHP: Kritische Schwachstellen bedrohen Webanwendungen weltweit“ (BITS-H 2026-297981, Version 1.2 vom 22.10.2026), S. 1 bis 6, https://www.bsi.bund.de/SharedDocs/Cybersicherheitswarnungen/DE/2026/2026-297981-1032.pdf?__blob=publicationFile&v=5. Abruf: 22.10.2026, 18:50 und 18:54 Uhr.
- CISA, Alert „Critical Vulnerabilities in PHP Require Immediate Patching“ (21.10.2026), https://www.cisa.gov/news-events/alerts/2026/10/21/critical-vulnerabilities-php-require-immediate-patching. Abruf: 22.10.2026, 18:50 Uhr. ENISA, Joint statement on critical PHP vulnerabilities (21.10.2026), https://www.enisa.europa.eu/news/joint-statement-on-critical-php-vulnerabilities; CERT-EU, Security Advisory 2026-018, https://cert.europa.eu/publications/security-advisories/2026-018/. Abruf: 22.10.2026, 18:51 Uhr.
- Cloudflare, „Cloudflare deploys protections against php2shell vulnerability“ (21.10.2026), https://blog.cloudflare.com/php-vulnerabilities-waf-protection/. Abruf: 22.10.2026, 18:52 Uhr.
- heise online (Dirk Knop), „php2shell: Updates trudeln ein, viele Webseiten offline, Angriffe laufen“ (22.10.2026, 09:23 Uhr), https://www.heise.de/news/php2shell-Updates-trudeln-ein-viele-Webseiten-offline-Angriffe-laufen-11496366.html. Abruf: 22.10.2026, 18:49 Uhr.
- NDR, „Sicherheitslücken: Die meisten Seiten im Norden sind wieder online“ (Stand 22.10.2026, 16:25 Uhr), https://www.ndr.de/nachrichten/niedersachsen/hannover_weser-leinegebiet/sicherheitsluecke-behoerden-nehmen-vorsorglich-seiten-vom-netz,sicherheitsluecke-100.html. Abruf: 22.10.2026, 18:50 Uhr.
- dpa über Handelsblatt, „Sicherheitslücke im Internet: Millionen Hacker-Versuche: Viele Webseiten wieder online“ (22.10.2026, 14:03 Uhr), https://www.handelsblatt.com/technik/it-internet/sicherheitsluecke-im-internet-millionen-hacker-versuche-viele-webseiten-wieder-online/100264109.html (die ursprüngliche URL leitet dorthin um). Abruf: 22.10.2026, 18:49 Uhr.
- Transferstelle Cybersicherheit im Mittelstand, „Kritische PHP-Sicherheitslücken: Was mittelständische Unternehmen jetzt wissen müssen“ (22.10.2026), https://transferstelle-cybersicherheit.de/kritische-php-sicherheitsluecken-was-mittelstaendische-unternehmen-jetzt-wissen-muessen/. Abruf: 22.10.2026, 18:55 Uhr.
- GDV, Allgemeine Versicherungsbedingungen für die Cyberrisiko-Versicherung (AVB Cyber, Stand Februar 2024, unverbindliche Bekanntgabe), A1-1 bis A1-4, A1-16, A2-3 und A4-1, https://www.gdv.de/resource/blob/6100/a0fed56c4947751cdc20b5206c171d98/01-allgemeine-versicherungsbedingungen-fuer-die-cyberrisiko-versicherung-avb-cyber--data.pdf (gelistet unter https://www.gdv.de/gdv/service/musterbedingungen). Abruf: 22.10.2026, 18:52 und 18:53 Uhr.