

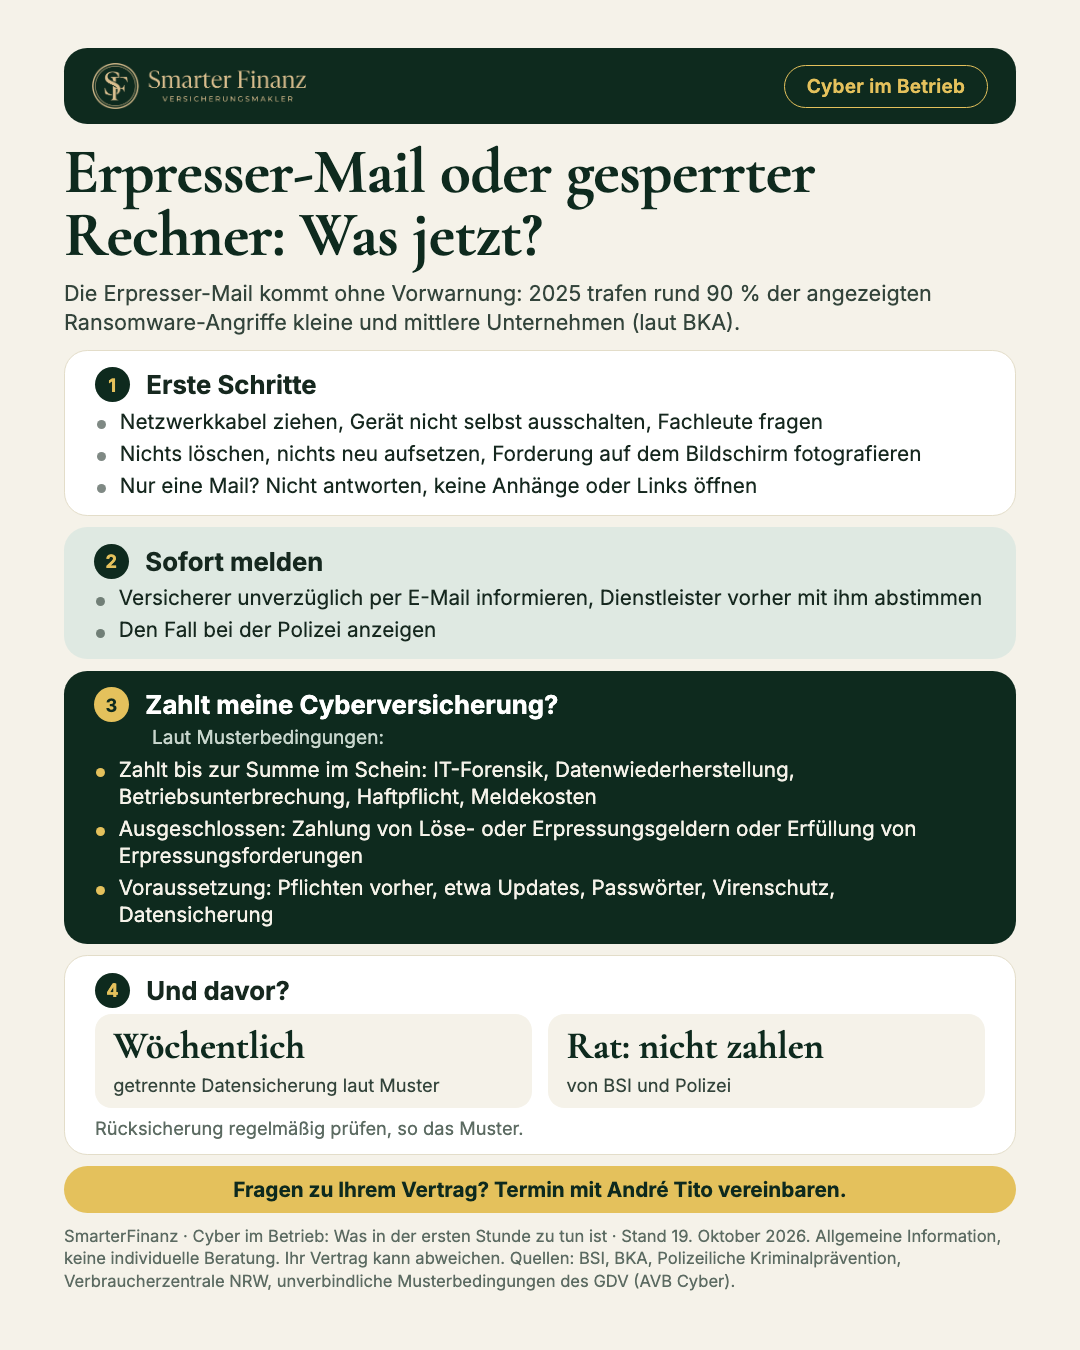
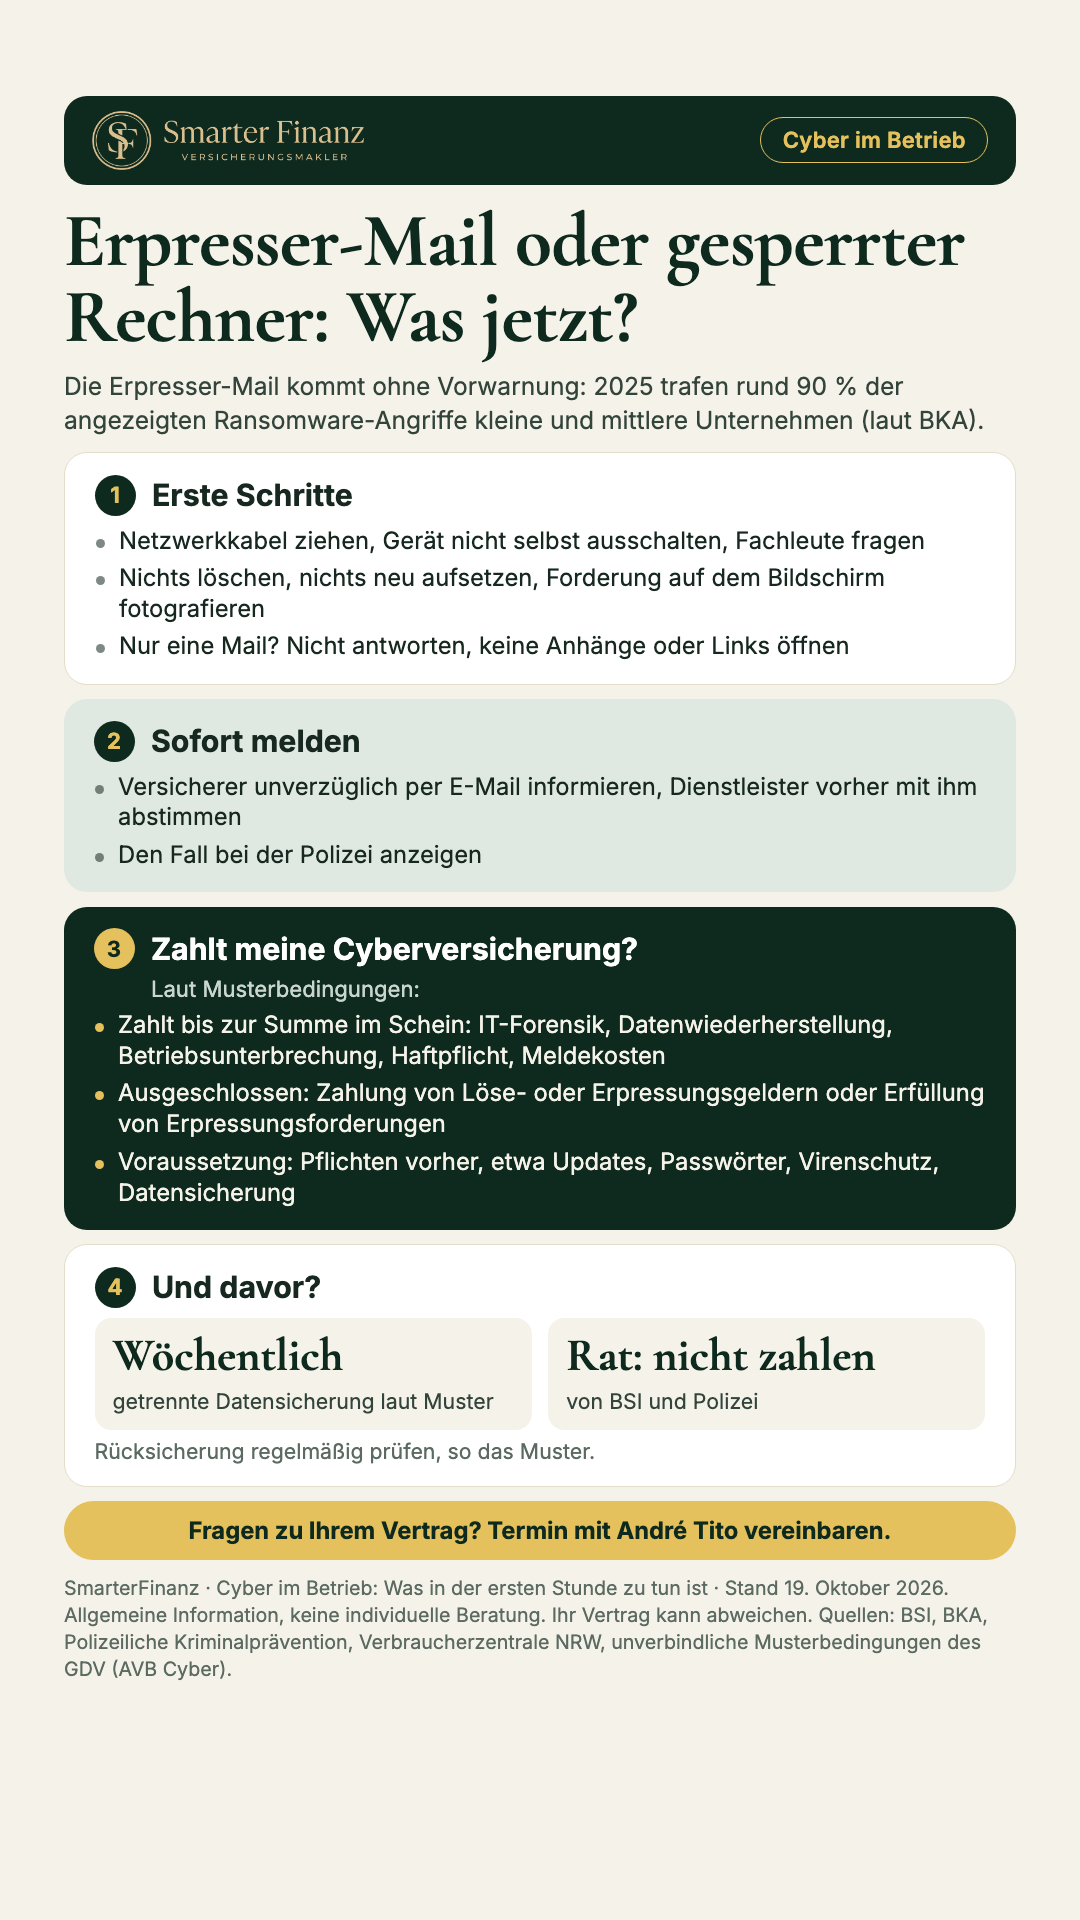
Die Erpresser-Mail kommt ohne Vorwarnung. Im Bundeslagebild Cybercrime 2025 des BKA trafen rund 90 Prozent der angezeigten Ransomware-Angriffe kleine und mittlere Unternehmen. Ransomware ist Schadsoftware, die Daten sperrt und Lösegeld fordert.
Hier steht, was Sie in der ersten Stunde tun und was die Versicherung zahlt.
Die erste Stunde
Ist der Rechner gesperrt, bleiben Sie ruhig (BSI). Ziehen Sie das Netzwerkkabel, schalten Sie das Gerät nicht selbst aus und fragen Sie Fachleute. Löschen Sie nichts, setzen Sie nichts neu auf und fotografieren Sie die Forderung auf dem Bildschirm.
Informieren Sie den Versicherer unverzüglich per E-Mail und stimmen Sie den IT-Dienstleister vorher mit ihm ab. Das BSI empfiehlt eine Anzeige bei der Polizei, für Firmen über die Zentrale Ansprechstelle Cybercrime.
Sind personenbezogene Daten betroffen, meldet der Betrieb die Verletzung der Datenschutzbehörde unverzüglich und möglichst binnen 72 Stunden, nachdem sie ihm bekannt wurde, außer sie führt voraussichtlich nicht zu einem Risiko für die Betroffenen (Art. 33 DSGVO).
Kommt nur eine Erpresser-Mail, antworten Sie nicht und öffnen Sie keine Anhänge oder Links. Löschen Sie die Mail nicht und erstatten Sie Anzeige.
Was die Versicherung zahlt und was nicht
Laut den Musterbedingungen (AVB Cyber, Stand Februar 2024) zahlt die Cyberversicherung bis zu den Summen und Zeiten im Schein:
- IT-Forensik: Gutachter klären Ursache und Schaden, nach vorheriger Abstimmung.
- Wiederherstellung der Daten.
- Betriebsunterbrechung, solange Daten oder Systeme nicht nutzbar sind.
- Haftpflicht, wenn Kunden oder Lieferanten wegen des Vorfalls Schadenersatz verlangen.
- Datenschutzkosten: Kosten der Informationspflichten nach einer Datenschutzverletzung.
Nicht gezahlt wird unter anderem das Lösegeld: Ausgeschlossen ist „die Zahlung von Löse- oder Erpressungsgeldern oder die Erfüllung von Erpressungsforderungen“.
Voraussetzung sind Pflichten vor dem Vorfall, zum Beispiel Updates, Passwörter, Virenschutz und eine mindestens wöchentliche Datensicherung, etwa getrennt oder offline. Bei vorsätzlichem Verstoß gibt es keine Leistung, bei grob fahrlässigem kann gekürzt werden. Ihr Vertrag kann abweichen.
Zurück in den Betrieb
Trennen, melden, anzeigen.
Heute Abend, zehn Minuten: Prüfen Sie, ob die Datensicherung mindestens wöchentlich läuft, getrennt oder offline liegt und sich zurückspielen lässt. Dann suchen Sie im Versicherungsschein, ob eine Cyberversicherung dabei ist.
Eine Versicherung ist wie ein Ersatzschlüssel: Ob er passt, probiert man besser vorher aus als vor der verschlossenen Tür.
Gut zu wissen
- Allgemeine Informationen, Stand 19. Oktober 2026, keine individuelle Beratung. Grundlage sind die unverbindlichen Musterbedingungen des GDV (AVB Cyber, Stand Februar 2024) und die Hinweise von BSI, BKA und Polizei. Maßgeblich sind die Bedingungen Ihres Vertrags.
Wenn Sie wissen möchten, wie Ihr Betrieb bei einem Cyberangriff aufgestellt ist, vereinbaren Sie einen Termin mit André Tito, unverbindlich. Wie wir als Versicherungsmakler vergütet werden, steht in der Erstinformation.
Unverbindlich anfragen- GDV, Allgemeine Versicherungsbedingungen für die Cyberrisiko-Versicherung (AVB Cyber, Version laut Deckblatt: Stand Februar 2024, unverbindliche Bekanntgabe), A1, A2, A3, A4, B3 und B4, https://www.gdv.de/resource/blob/6100/a0fed56c4947751cdc20b5206c171d98/01-allgemeine-versicherungsbedingungen-fuer-die-cyberrisiko-versicherung-avb-cyber--data.pdf. Abruf: 19.10.2026.
- BSI, Ransomware: Erste Hilfe bei einem schweren IT-Sicherheitsvorfall (Arbeitspapier Version 1.2, 07.10.2022), Kap. 1, 3.6, 3.7, 3.9 und 4.3, https://www.bsi.bund.de/SharedDocs/Downloads/DE/BSI/Cyber-Sicherheit/Themen/Ransomware_Erste-Hilfe-IT-Sicherheitsvorfall.pdf?__blob=publicationFile&v=3. Abruf: 19.10.2026.
- BSI, Ich habe einen IT-Sicherheitsvorfall: Checkliste Technik, https://www.bsi.bund.de/DE/IT-Sicherheitsvorfall/Unternehmen/Ich-habe-einen-IT-Sicherheitsvorfall-Checkliste-Technik/ich-habe-einen-it-sicherheitsvorfall-checkliste-technik_node.html. Abruf: 19.10.2026.
- BSI, Ich habe einen IT-Sicherheitsvorfall: Checkliste Organisatorisches, https://www.bsi.bund.de/DE/IT-Sicherheitsvorfall/Unternehmen/Ich-habe-einen-IT-Sicherheitsvorfall-Checkliste-Organisatorisches/ich-habe-einen-it-sicherheitsvorfall-checkliste-organisatorisches_node.html. Abruf: 19.10.2026.
- Bundeskriminalamt (BKA), Bundeslagebild Cybercrime 2025 (Stand Mai 2026), S. 13 bis 15, https://www.bka.de/SharedDocs/Downloads/DE/Publikationen/JahresberichteUndLagebilder/Cybercrime/cybercrimeBundeslagebild2025.pdf?__blob=publicationFile&v=6. Abruf: 19.10.2026.
- Polizeiliche Kriminalprävention der Länder und des Bundes (ProPK), Ransomware, https://www.polizei-beratung.de/themen-und-tipps/gefahren-im-internet/ransomware/. Abruf: 19.10.2026.
- Verbraucherzentrale NRW, Erpressung per E-Mail (Stand 28.05.2026), https://www.verbraucherzentrale.de/wissen/vertraege-reklamation/abzocke/erpressung-per-email-angeblich-porno-geguckt-und-kamera-gehackt-29927. Abruf: 19.10.2026.
- Verordnung (EU) 2016/679 (DSGVO), Art. 33, https://eur-lex.europa.eu/legal-content/DE/TXT/HTML/?uri=CELEX:32016R0679. Abruf: 19.10.2026.